Det jag har lärt mig längs vägen
Under min karriär har jag fått arbeta mitt emellan ledningen, verksamheten och tekniken. Här delar jag mina tankar om vad som får förändringar att lyckas, varför tydligt ägarskap spelar roll och hur komplexa krav kan göras begripliga och genomförbara. Ibland skriver jag också om företagandet och allt det lär mig längs vägen.
Kuinka hyvällä tasolla kyberturvallisuuden oikeastaan pitää olla? NIS2, oikeasuhtaisuus ja pienemmät yritykset
Kyberturvallisuudesta puhuttaessa on helppo ajautua ääripäihin.
Toisessa ääripäässä ovat suuret organisaatiot, joilla on omat tietoturvatiimit, kattavat hallintamallit, tekniset tietoturvaratkaisut, jatkuvia tarkastuksia ja pitkiä tarkistuslistoja. Toisessa taas ovat pienemmät yritykset, joissa IT-asioita hoitaa ehkä vain muutama henkilö tai ulkoinen kumppani.
Silti molempia voivat koskea samat yleiset sääntelyvaatimukset esim. NIS2.
Tarkoittaako tämä siis sitä, että pienemmän yrityksen pitäisi yrittää rakentaa samanlainen turvallisuuskoneisto kuin suuren konsernin?
Ei. Mutta se ei myöskään tarkoita, että vaatimukset voisi jättää huomioimatta.
NIS2:ssa on tärkeä periaate: oikeasuhtaisuus
NIS2 edellyttää sen soveltamisalaan kuuluvilta organisaatioilta asianmukaisia ja oikeasuhtaisia teknisiä, operatiivisia ja organisatorisia toimenpiteitä kyberturvallisuusriskien hallitsemiseksi.
Oikeasuhtaisuutta arvioitaessa huomioidaan muun muassa organisaation koko ja riskialttius sekä poikkeamien todennäköisyys ja mahdolliset seuraukset. Direktiivin 21 artiklassa mainitaan myös toimenpiteiden toteuttamiskustannukset. [nis-2-directive.com], [eur-lex.europa.eu]
Tämä on tärkeä lähtökohta. NIS2 ei siis tarkoita, että jokaisen organisaation pitäisi rakentaa täsmälleen samanlainen kyberturvallisuuden hallintamalli.
On kuitenkin keskeisiä osa-alueita, jotka on huomioitava. Direktiivin 21 artikla kattaa muun muassa riskienhallinnan ja tietoturvan, poikkeamien hallinnan, toiminnan jatkuvuuden ja kriisinhallinnan, toimitusketjun turvallisuuden, järjestelmien kehittämisen ja ylläpidon turvallisuuden, turvatoimien tehokkuuden arvioinnin, kyberhygienian ja koulutuksen, kryptografian, pääsynhallinnan sekä monivaiheisen tunnistautumisen käytön silloin, kun se on tarkoituksenmukaista. [nis-2-directive.com]
Yksinkertaisempi ei välttämättä tarkoita huonompaa
Mielestäni tämä on tärkeä huomio erityisesti pienille ja keskisuurille yrityksille. Prosessi voi olla yksinkertainen ja silti toimia hyvin. Roolit ja vastuut voidaan kuvata muutamalla sivulla laajan hallintamallin sijaan. Riskienhallinta ei välttämättä edellytä kallista GRC-järjestelmää. Poikkeamiin varautuminen ei vaadi paksua kansiota täynnä prosessikuvauksia.
Jonkun on kuitenkin tiedettävä, mitä tehdään, kun poikkeama tapahtuu.
Tässä kohtaa keskustelu menee mielestäni joskus sivuraiteille. Turvallisuutta aletaan mitata dokumenttien, kontrollien ja teknisten ratkaisujen määrällä sen sijaan, että kysyttäisiin, pystyykö organisaatio oikeasti hallitsemaan riskejään.
”Olemme pieni yritys” ei kuitenkaan syy jättää kyberturvallisuus minimille
Oikeasuhtaisuus voidaan tulkita väärin myös toiseen suuntaan. Pienelläkin yrityksellä voi olla erittäin kriittistä toimintaa, arkaluonteista tietoa tai merkittäviä riippuvuuksia yksittäisistä järjestelmistä ja toimittajista.
Koko on vain yksi arvioinnissa huomioitavista tekijöistä. NIS2 nostaa erikseen esiin myös riskialttiuden sekä poikkeamien todennäköisyyden ja mahdolliset seuraukset.
Siksi pienikin yritys voi tarvita erittäin vahvoja turvatoimia tietyillä osa-alueilla.
Olennainen kysymys ei ole:
Kuinka suuri yrityksemme on?
vaan:
Mitä voi tapahtua, millaisia seurauksia sillä olisi juuri meidän yrityksellemme ja mitä meidän pitää tehdä riskin hallitsemiseksi?
Standardit ovat apuvälineitä, eivät organisaation identiteetti
NIS2:ssa todetaan myös, että turvallisuustasoa arvioitaessa on tarvittaessa otettava huomioon asiaankuuluvat eurooppalaiset ja kansainväliset standardit. Standardit ja vakiintuneet viitekehykset voivat siis tuoda tekemiseen rakennetta ja auttaa organisaatiota välttämään sokeita pisteitä.
Käytännön turvallisuustyö lähtee silti organisaation omasta todellisuudesta.
- Mitkä järjestelmät ovat kriittisiä?
- Mitä tietoja pitää suojata?
- Mistä toimittajista liiketoiminta on riippuvainen?
- Mitä tapahtuu jos keskeinen järjestelmä ei ole käytettävissä?
- Kuka tekee päätökset vakavan poikkeaman aikana?
- Tietääkö organisaatiossa jokainen, kuka vastaa mistäkin?
Nämä kysymykset auttavat myös määrittämään, millaista turvallisuustasoa oikeasti tarvitaan..
Tavoitteena ei pitäisi olla maksimaalinen turvallisuus
Tässä haluan hieman haastaa ajattelua.
En usko, että yrityksen tavoitteena pitäisi olla mahdollisimman paljon kyberturvallisuutta vain turvallisuuden itsensä vuoksi. Tavoitteena pitäisi sen sijaan olla liiketoimintaan ja erityisesti sen riskeihin nähden oikeanlainen kyberturvallisuus..
Ehkä yksi tärkeimmistä johdon kysymyksistä NIS2-työssä onkin:
Pystymmekö selittämään ja olemmeko dokumentoineet, mitkä ovat tärkeimmät riskimme, mitä toimenpiteitä olemme valinneet ja miksi katsomme niiden olevan riittäviä?
Jos vastaus on kyllä, ollaan jo huomattavasti pidemmällä kuin täyttämällä jälleen yksi uusi kyselylomake.
Sopiiko turvallisuustasonne oikeasti liiketoimintaanne?
Styra auttaa yrityksiä siirtymään vaatimuksista ja kysymyslistoista käytännönläheiseen kokonaiskuvaan riskeistä, vastuista ja tärkeimmistä toimenpiteistä. Tutustu maksuttomaan NIS2-oppaaseeni yritysjohdolle tai ota yhteyttä, jos haluat keskustella siitä, miltä tilanne näyttää teidän yrityksessänne.
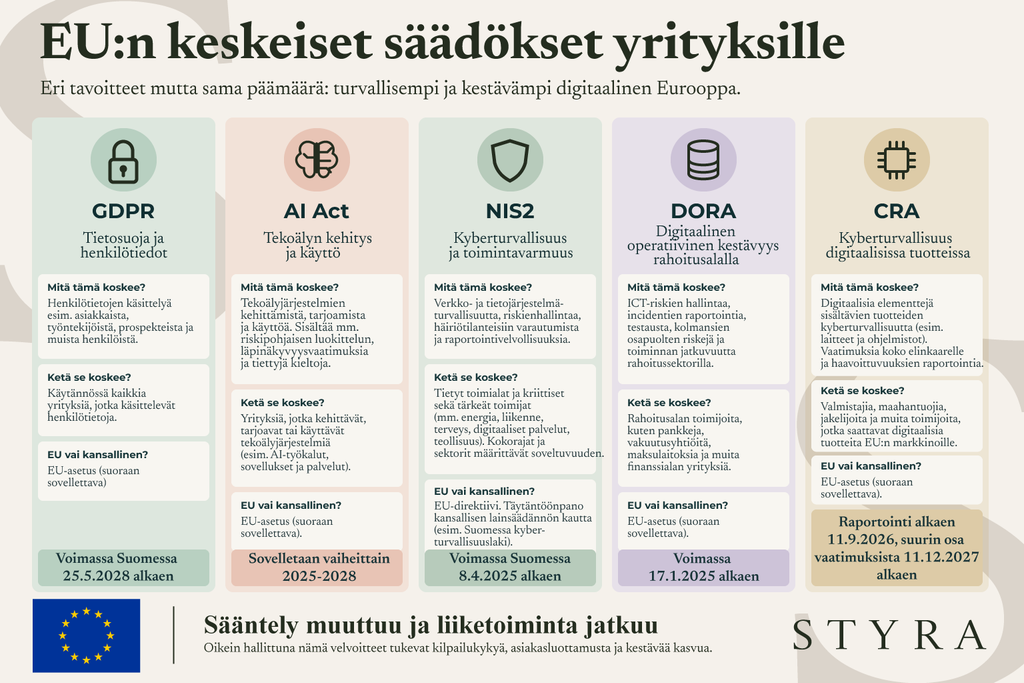
De olika EU direktiven som rör de flesta företag
GDPR. AI Act. NIS2. DORA. CRA.
EU verkar åtminstone inte ha brist på förkortningar men vad är de egentligen?
👤 GDPR → personuppgifter
🤖 AI Act → artificiell intelligens
🔐 NIS2 → cybersäkerhet och motståndskraft
🏦 DORA → digital motståndskraft inom finanssektorn
📱 CRA → cybersäkerhet i digitala produkter
De berör olika företag och olika delar av verksamheten, men grundtanken är liknande: att skapa gemensamma spelregler för en europeisk ekonomi som blir allt mer digital och allt mer beroende av data, teknik, system och leverantörer. Och ett företag kan beröras av flera samtidigt.
Det finns dessutom en viktig skillnad mellan EU-nivå och nationell nivå. GDPR, AI Act, DORA och CRA är EU-förordningar.
NIS2 är ett EU-direktiv och genomförs nationellt. Så frågan är sällan bara: “Gäller NIS2 oss?” Utan snarare: Vilka regelverk berör vår verksamhet, varför och vad betyder de konkret för oss?
Det tänkte jag reda ut lite närmare i kommande inlägg. 😊
Out of sight, out of mind
"Out of sight, out of mind" Oletteko kuulleet tämän sanonnan?
Minusta se sopii hyvin myös tietosuojaan ja kyberturvallisuuteen.
Kyberturvallisuus yhdistetään usein IT-osastoon ja tietosuoja ehkä tietosuojavastaavaan tai sitten ei oikein tiedetä, kuka asiasta todellisuudessa vastaa. Joskus vastuut ovat selkeitä, joskus vähemmän selkeitä. Eikä muu organisaatio välttämättä aina tiedä mitä tehdään tai mikä sen oma rooli on.
Siksi uskon että tärkeä ensimmäinen askel on tehdä työ näkyväksi. Pelkkä IT:n tai tietosuojasta vastaavan henkilön työ ei kuitenkaan riitä. Myös johdon on osoitettava, että kyse on tärkeistä asioista ja annettava niille tilaa osana liiketoimintaa.
Se voi tarkoittaa hyvinkin konkreettisia asioita:
- Nostetaan ajankohtaisia kyberuhkia ja tietoturvakysymyksiä esille yhteisissä kokouksissa
- Pyydetään IT:tä jakamaan viikoittain yksi konkreettinen tietoturvavinkki, josta työntekijät voivat aidosti hyötyä omassa työssään
- Teettekö säännöllistä GDPR-työtä? Hienoa! Kertokaa, mitä on työn alla ja jakakaa vuosikello myös muun organisaation nähtäväksi.
- Hyödyntäkää todellisia tapauksia, joissa yritys on saanut viranomaiselta seuraamuksia tietosuojapuutteista. Keskustelkaa siitä, miksi seuraamukset määrättiin ja mitä tilanteesta voidaan oppia.
- Keskustelkaa oman toiminnan riskeistä. Ei pelkästään siitä, mitä voi tapahtua, vaan myös seurauksista sekä niistä toimintatavoista ja toimenpiteistä, joilla ongelmia voidaan ehkäistä.
Ennen kaikkea johdon on näytettävä omilla päätöksillään ja priorisoinneillaan, että tietosuoja ja kyberturvallisuus ovat osa liiketoimintaa, eivät vain IT:n tai tietosuojavastaavan vastuulle kuuluvia asioita.
Minulle kyse on ymmärryksen rakentamisesta: miksi nämä asiat ovat tärkeitä, kuka vastaa mistäkin ja miten jokainen voi omalla toiminnallaan vaikuttaa niiden toteutumiseen. On vaikea rakentaa kulttuuria sellaisen asian ympärille, josta ei puhuta.
Det är svårt att skapa en kultur kring något som man inte pratar om.
GDPR handlar om mer än bara juridik
Minusta GDPRä kiinnostavinta on se, että käytännössä kyse on paljon muustakin kuin juridiikasta, tietosuojaselosteista ja dokumentaatiosta.
Kyse on ihmisistä, toimintatavoista ja siitä, miten työ arjessa todellisuudessa sujuu.
Tiedättehän sen kollegan, joka jättää henkilötietoja sisältävät paperit työpöydälle avokonttoriin? Tai sen, joka lähettää tuhansia asiakastietoja sisältävän Excel-tiedoston ulkopuoliselle taholle varmistamatta kunnolla, kuuluuko vastaanottajalle ylipäätään luovuttaa kyseisiä tietoja tai miten ne suojataan?
Pelkkä ohje siitä, ettei näin pidä toimia, ei aina riitä.
GDPRssä on kyse myös ymmärryksen lisäämisestä, toimivien käytäntöjen luomisesta ja henkilöstön auttamisesta toimimaan oikein, myös kiireessä, silloin kun kukaan ei katso tai kun työpäivästä halutaan vain selvitä mahdollisimman nopeasti.
Ohjeita tarvitaan, ehdottomasti. Mutta harvoin ne yksin riittävät. On myös pohdittava, miten työ on organisoitu, millaiseen toimintaan kannustetaan, miten vastuut jakautuvat ja onko henkilöstön todella helppo toimia oikein.
Siksi näen GDPR vähintään yhtä paljon operatiivisena kuin juridisena kysymyksenä.
Loppujen lopuksi ei ole kovin paljon hyötyä siitä, kuinka hienot dokumentit organisaatiolla on, jos niiden sisältö ei näy käytännön toiminnassa.
Ja juuri siinä GDPRä tulee mielestäni todella kiinnostava – ja haastava.
Varautuminen ei ole pelkästään suunnitelmia
Useimmat organisaatiot tietävät tarvitsevansa suunnitelmia, toimintamalleja ja dokumentaatiota häiriötilanteiden hallintaan. Ja niitä tarvitaan myös.
Mutta kun jotain todella tapahtuu, tilannetta harvoin ratkaisee itse dokumentti.
Lopputuloksen ratkaisee se, että toimitaan, ja se, miten toimitaan. Suurempien häiriöiden tai poikkeamien aikana on helppo lamaantua tai menettää tilanteen hallinta.
Kun jotain tapahtuu, jokaisen organisaatiossa pitäisi pystyä vastaamaan seuraaviin kysymyksiin:
✅ Kuka tekee päätökset?
✅ Kuka ottaa vastuun?
✅ Miten viestimme?
✅ Mikä on prioriteettijärjestys?
Kun paine kasvaa, roolien ja vastuiden on oltava selkeitä, ja päätöksiä on pystyttävä tekemään nopeasti.
Hyvä uutinen on, että tätä voidaan harjoitella etukäteen.
Tabletop-harjoitus antaa johdolle ja avainhenkilöille mahdollisuuden testata suunnitelmia, päätöksentekoprosesseja ja yhteistyötä realistisessa häiriötilanteessa. Usein harjoituksissa nousee esiin asioita, joita ei olisi koskaan havaittu pelkästään dokumentteja lukemalla.
Lopulta varautumisessa ei ole kyse vain siitä, että organisaatiolla on suunnitelma. Kyse on siitä, että organisaatio pystyy toimimaan silloin, kun jotain tapahtuu.