Det jag har lärt mig längs vägen
Under min karriär har jag fått arbeta mitt emellan ledningen, verksamheten och tekniken. Här delar jag mina tankar om vad som får förändringar att lyckas, varför tydligt ägarskap spelar roll och hur komplexa krav kan göras begripliga och genomförbara. Ibland skriver jag också om företagandet och allt det lär mig längs vägen.
Hur bra måste cybersäkerheten egentligen vara? NIS2, proportionalitet och mindre företag
När man pratar om cybersäkerhet är det lätt att hamna i ytterligheter.
I ena änden finns stora organisationer med säkerhetsteam, omfattande styrmodeller, tekniska säkerhetslösningar, kontinuerliga granskningar och långa kontrollistor. I den andra finns mindre företag där IT kanske sköts av några få personer eller tillsammans med en extern partner.
Ändå kan båda omfattas av samma övergripande regulatoriska krav.
Så betyder det att det mindre företaget ska försöka bygga samma säkerhetsapparat som den stora koncernen?
Nej. Men det betyder inte att kraven kan ignoreras.
NIS2 innehåller en viktig princip: proportionalitet
NIS2 kräver att organisationer som omfattas vidtar lämpliga och proportionerliga tekniska, operativa och organisatoriska åtgärder för att hantera cybersäkerhetsrisker.
Vid bedömningen av vad som är proportionerligt ska bland annat organisationens storlek och riskexponering samt sannolikheten för och konsekvenserna av incidenter beaktas. Även kostnaden för genomförandet nämns i artikel 21. [nis-2-directive.com], [eur-lex.europa.eu]
Det är en viktig sak. NIS2 säger alltså inte att varje organisation ska bygga exakt samma säkerhetsorganisation.
Däremot finns centrala områden som behöver hanteras. Artikel 21 omfattar bland annat riskanalys och informationssäkerhet, incidenthantering, kontinuitet och krishantering, leverantörskedjan, säkerhet vid utveckling och underhåll av system, bedömning av säkerhetsåtgärdernas effektivitet, cyberhygien och utbildning, kryptografi, åtkomstkontroll och användning av MFA där det är lämpligt. [nis-2-directive.com]
Enklare behöver inte betyda sämre
Det tycker jag är en viktig poäng, särskilt för mindre och medelstora företag. En process kan vara enkel och fortfarande fungera bra. Roller och ansvar kan beskrivas på några sidor istället för i en omfattande styrmodell. Riskhantering behöver inte innebära ett dyrt GRC-system. Incidentberedskap behöver inte innebära en tjock pärm med processbeskrivningar.
Men någon måste veta vad som ska hända när incidenten inträffar.
Det är där jag tycker att diskussionen ibland hamnar snett. Vi börjar mäta säkerhet i antal dokument, kontroller och tekniska lösningar istället för att fråga om organisationen faktiskt kan hantera sina risker.
Samtidigt är ”vi är små” aldrig ett frikort
Proportionalitet kan också misstolkas åt andra hållet. Ett mindre företag kan ha en mycket kritisk verksamhet, känslig information eller stora beroenden av enskilda system och leverantörer.
Storleken är bara en av faktorerna. NIS2 pekar också uttryckligen på riskexponering och på sannolikheten för och konsekvenserna av incidenter.
Ett litet företag med stora risker kan därför behöva mycket starka säkerhetsåtgärder på vissa områden.
Den viktiga frågan är inte:
Hur stora är vi?
utan snarare:
Vad kan hända, vad skulle konsekvensen bli för just vårt bolag och vad behöver vi göra för att hantera risken?
Standarder är hjälpmedel, inte organisationens identitet
NIS2 säger också att relevant europeisk och internationell standardisering, där tillämpligt, ska beaktas när säkerhetsnivån bestäms. Standarder och etablerade ramverk kan därför ge struktur och hjälpa en organisation att undvika blinda fläckar.
Men det praktiska säkerhetsarbetet börjar fortfarande med organisationens verklighet.
- Vilka system är kritiska?
- Vilken information behöver skyddas?
- Vilka leverantörer är verksamheten beroende av?
- Vad händer om ett centralt system ligger nere?
- Vem fattar beslut vid en allvarlig incident?
- Vet organisationen vem som ansvarar för vad?
Det är frågor som också hjälper till att avgöra hur mycket säkerhet som faktiskt behövs.
Målet borde inte vara maximal säkerhet
Här skulle jag vilja utmana lite.
Jag tror inte att målet för ett företag borde vara så mycket cybersäkerhet som möjligt bara för att. Istället borde målet vara rätt cybersäkerhet för verksamheten och speciellt riskerna.
Och det är kanske en av de viktigaste frågorna för ledningen i ett NIS2-arbete:
Kan vi förklara och har vi dokumenterat vilka våra viktigaste risker är, vilka åtgärder vi har valt och varför vi bedömer att de är tillräckliga?
Om svaret är ja har man kommit betydligt längre än genom att bara fylla i ännu ett frågeformulär.
Passar säkerhetsnivån faktiskt er verksamhet?
Styra hjälper företag att gå från krav och frågelistor till en praktisk bild av risker, ansvar och prioriterade åtgärder. Läs gärna min kostnadsfria NIS2-guide för företagsledningen eller kontakta mig om du vill diskutera hur det ser ut hos er.
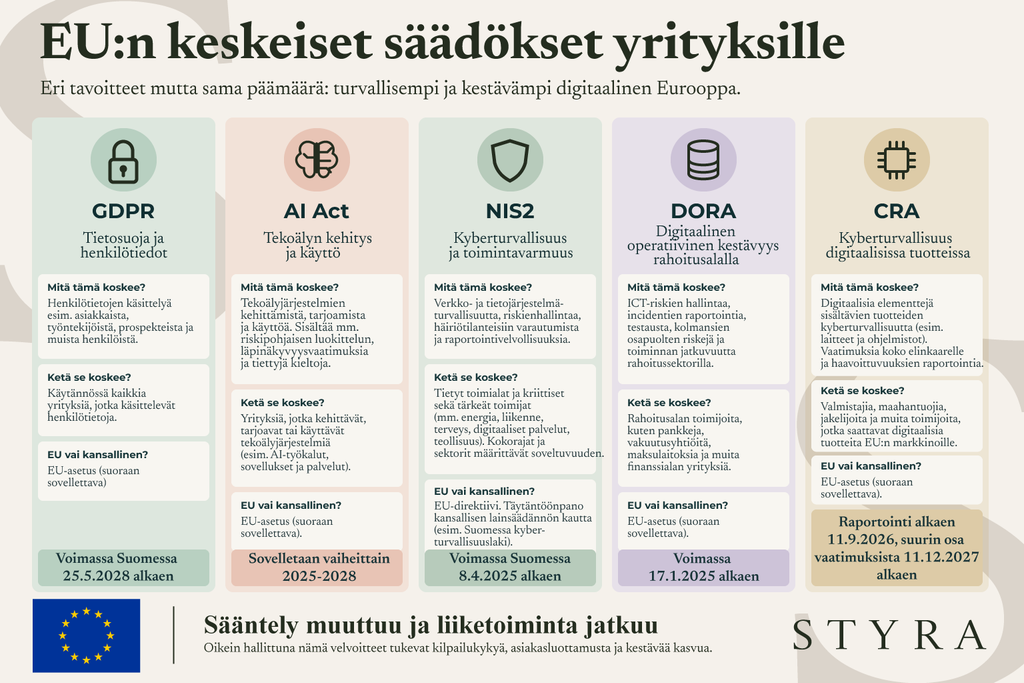
De olika EU direktiven som rör de flesta företag
GDPR. AI Act. NIS2. DORA. CRA.
EU verkar åtminstone inte ha brist på förkortningar men vad är de egentligen?
👤 GDPR → personuppgifter
🤖 AI Act → artificiell intelligens
🔐 NIS2 → cybersäkerhet och motståndskraft
🏦 DORA → digital motståndskraft inom finanssektorn
📱 CRA → cybersäkerhet i digitala produkter
De berör olika företag och olika delar av verksamheten, men grundtanken är liknande: att skapa gemensamma spelregler för en europeisk ekonomi som blir allt mer digital och allt mer beroende av data, teknik, system och leverantörer. Och ett företag kan beröras av flera samtidigt.
Det finns dessutom en viktig skillnad mellan EU-nivå och nationell nivå. GDPR, AI Act, DORA och CRA är EU-förordningar.
NIS2 är ett EU-direktiv och genomförs nationellt. Så frågan är sällan bara: “Gäller NIS2 oss?” Utan snarare: Vilka regelverk berör vår verksamhet, varför och vad betyder de konkret för oss?
Det tänkte jag reda ut lite närmare i kommande inlägg. 😊
Out of sight, out of mind
”Out of sight, out of mind” Har ni hört det uttrycket?
Jag tycker att det passar ganska bra även på GDPR och cybersäkerhet.
Ofta förknippas cybersäkerhet med IT-avdelningen och dataskydd kanske med en DPO, eller så vet man inte vem som faktiskt är ansvarig. Ibland är ansvaret tydligt, ibland mindre tydligt. Och resten av organisationen kanske inte alltid vet vad som görs eller vilken roll de själva har.
Därför tror jag att en viktig första åtgärd är att göra arbetet synligt. Men det räcker inte att IT eller den som ansvarar för dataskydd driver frågorna. Ledningen behöver också visa att de är viktiga och ge dem utrymme i verksamheten.
Det kan handla om ganska konkreta saker:
- Lyfta aktuella cyberhot och säkerhetsfrågor på gemensamma möten
- Be IT dela ett konkret säkerhetstips varje vecka, något som medarbetarna faktiskt kan använda i sitt arbete.
- Har ni ett regelbundet arbete med GDPR? Bra! Berätta vad ni arbetar med och dela gärna er årsklocka med resten av organisationen
- Använd verkliga fall där företag blivit fällda av myndigheter för brister inom dataskyddet som ett tillfälle att diskutera varför de fått sanktioner och vad man kan lära sig av situationen
- Prata om riskerna i den egna verksamheten. Inte bara om vad som kan hända, utan också om konsekvernserna och vilka arbetssätt och åtgärder som kan förebygga problemen
Men framför allt behöver ledningen visa genom sina beslut och prioriteringar att dataskydd och cybersäkerhet är en del av verksamheten, inte något som bara IT eller DPO ansvarar för.
För mig handlar det om att skapa förståelse för varför frågorna är viktiga, vem som ansvarar för vad och hur var och en kan bidra.
Det är svårt att skapa en kultur kring något som man inte pratar om.
GDPR handlar om mer än bara juridik
Det jag tycker är intressant med GDPR är att det i praktiken handlar om så mycket mer än juridik, integritetspolicyer och dokumentation.
Det handlar om människor, beteenden och hur arbetet faktiskt fungerar i vardagen.
Ni vet kollegan som lämnar papper med personuppgifter på skrivbordet i ett öppet kontorslandskap? Eller kollegan som mejlar en Excel-fil med tusentals kunduppgifter till en extern part utan att riktigt ha koll på om mottagaren ska ha uppgifterna eller hur de skyddas?
Det hjälper inte alltid att det finns en instruktion som säger att man inte ska göra så.
För GDPR handlar också om att skapa förståelse, etablera fungerande rutiner och hjälpa personalen att göra rätt – även när det är stressigt, när ingen tittar eller när man bara vill få arbetsdagen överstökad.
Instruktioner behövs, absolut. Men de räcker sällan ensamma. Man behöver också fundera på hur arbetet är organiserat, vilka beteenden som uppmuntras, hur ansvar fördelas och om det faktiskt är enkelt för personalen att göra rätt.
Det är därför jag ser GDPR som minst lika mycket en operativ ledningsfråga som en juridisk.
För i slutändan spelar det mindre roll hur fina dokument man har om de inte omsätts i praktiken.
Och det är just där jag tycker att GDPR blir riktigt intressant, och utmanande.
Beredskap handlar inte bara om planer och dokumentation
De flesta organisationer vet att de behöver planer, rutiner och dokumentation för att hantera störningar. Och det behövs faktiskt också.
Men när något väl inträffar är det sällan själva dokumentationen som löser situationen.
Det som avgör utfallet är att man agerar, och hur man agerar. Vid större incidenter eller störningar är det lätt att bli handlingsförlamad eller tappa greppet om situationen.
När något händer behöver alla i organisationen kunna svara på:
✅ Vem fattar beslut?
✅ Vem tar ansvar?
✅ Hur kommunicerar vi?
✅ Vad är prioriteringsordningen?
När pressen ökar behöver roller och ansvar vara tydliga, och besluten måste kunna fattas snabbt.
Den goda nyheten är att detta går att öva på innan det verkligen gäller.
En tabletop-övning kan ge ledning och nyckelpersoner möjlighet att testa både planer, beslutsvägar och samarbete i en realistisk störningssituation. Ofta upptäcker man då sådant som aldrig hade framkommit i ett dokument.
Beredskap handlar i slutändan inte bara om att ha en plan. Det handlar om att organisationen kan agera när något händer.